Fortigate vpnが不安定になる原因と、接続を安定させるた 改善ガイド:VPN安定化の実践テクニックと最新情報
 Nyle Birchwood·更新日 ·4 min
Fortigate vpnが不安定になる原因と、接続を安定させるたの要点をそのまま把握できる短いガイドから始めます。まずは結論から:不安定の原因はネットワーク遅延、VPN設定の不整合、ファームウェアの不具合、セキュリティポリシーの過剰な制限、そして帯域不足です。これらを踏まえたうえで、接続を安定させる具体的な対策を章立てで詳しく紹介します。途中で最新データや実務で使える手法を盛り込み、実用性の高い情報を提供します。最後にはよくある質問も添えています。なお、読みやすさを重視して、箇条書き・表・手順形式を織り交ぜています。参考になるリソースURLを末尾に列挙しています。
はじめに要点と役立つリソース Windows vpn 設定 エクスポート:バックアップ・移行・共有の全手順を分かりやすく解説
- 本記事の狙い: Fortigate VPNの安定性を高めるための原因特定と実践的な対策を網羅すること
- 主な対策の概要:
- ネットワーク品質の改善と遅延の低減
- VPN設定の最適化(IKE、IPsec、SSL VPNの設定見直し)
- ファームウェアとパッチの適用
- ポリシーとセキュリティ設定の適正化
- 帯域管理とQoSの導入
- おすすめリソース(引用用のテキスト形式のURLとして記載):
- Apple Website - apple.com
- Artificial Intelligence Wikipedia - en.wikipedia.org/wiki/Artificial_intelligence
- Fortinet Official - fortinet.com
- FortiGate VPN Best Practices - docs.fortinet.com
目次
- Fortigate VPNの仕組みと安定性の基本
- よくある原因とその見分け方
- ネットワーク側の改善策
- FortiGate側の設定最適化
- ファームウェアと互換性の管理
- VPNタイプ別の安定化テクニック
- 実務で使えるチェックリスト
- 事例紹介
- セキュリティと監視のバランス
- よくある誤解と対処法
- FAQ
Fortigate VPNの仕組みと安定性の基本
FortiGateはファイアウォールとVPN機能を統合したデータ通信機器です。VPNの安定性は、以下の要素に強く影響されます。
- ネットワーク経路の品質(遅延、ジッター、パケットロス)
- 認証・暗号化処理の負荷と設定
- トラフィックのピーク時の帯域不足
- ファームウェア・ライセンスの状態
- 中間ネットワーク機器の設定や干渉
安定性を高めるには、これらの要素を個別に点検するのが近道です。実務でよく使われる指標は以下です。
- パケットロス率(%)
- RTT(往復遅延)
- ジッター(遅延のばらつき)
- CPU/メモリの使用率
- 接続再試行・切断の数
データを見やすくするために、以下のような観点で定期的なモニタリングをおすすめします。
- VPNセッションの統計情報
- トラフィックのピーク帯域と実効帯域
- 失敗した認証試行のログ
- ルーティングテーブルの変化
よくある原因とその見分け方
以下のカテゴリに分けて原因を洗い出します。実際の現場では、複数の要因が重なることが多いです。 Vpn接続時の認証エラーを解決!ログインできないときの完全ガイド
ネットワーク層の問題
- 高遅延やパケットロスがある場合
- 物理的ケーブルや無線リンクの品質問題
- ルータやスイッチのバッファ不足による遅延
VPN設定の不整合
- IKEの再試行回数やSAエスカレーションの設定ミス
- 暗号化アルゴリズムの不整合(クライアントとサーバーで異なる設定)
- L2TP/IPsecやSSL VPNの認証方式の不一致
ファームウェア・ソフトウェアの問題
- バグや既知の不具合による不安定性
- 最新パッチ適用の失敗や再起動頻度の増加
セキュリティポリシーとACL
- 過剰な制限や過剰な検査がVPNトラフィックを邪魔する
- NAT設定の不整合
帯域とQoSの問題 Pulse secure vpnサーバーとは? ivantiへの移行とビジネス用途での活用を解説
- VPNトラフィックが優先度づけされていない
- 同時接続が多く帯域が不足
クライアント側の問題
- ネットワーク環境の変更(Wi-Fiから有線へ切替え、WANの品質低下)
- クライアント端末のCPU負荷やバックグラウンドアプリ
見分けのヒント
- パケットロスが高い場合はネットワーク側の品質改善が先決
- IKE/SSLのセッションが頻繁にドロップする場合は設定の整合性を確認
- 特定のアプリケーションだけ遅い/切断が多い場合はQoSやアプリ識別を見直す
ネットワーク側の改善策
- 適切な帯域とルートの確保
- VPNトラフィックの帯域を最低保証(QoSで設定)し、過負荷を回避
- ルーティングテーブルの最適化と冗長経路の確保
- CDN・キャッシュの活用
- アプリケーションデータの地理的近接性を高め、VPNトラフィックの負荷を下げる
- 物理リンクの品質向上
- ケーブルの交換、無線の干渉排除、ルータのファームウェア更新
- ネットワーク監視の導入
- SNMP、NetFlow、SLA測定などを活用して遅延・ジッター・パケットロスのトレンドを把握
表: ネットワーク改善の優先度
- 高優先度: パケットロスの低減、QoS設定、帯域の確保
- 中優先度: ルーティングの最適化、冗長経路の検証
- 低優先度: 不要なセキュリティ機能の一時停止(テスト時のみ)
FortiGate側の設定最適化
以下はFortiGateを使う場合の具体的な設定ポイントです。
- IKE/IPsecの最適化
- IKEフェーズ1の暗号化アルゴリズムをクライアントとサーバーで整合させる
- 非対称鍵の長さとハッシュアルゴリズムの適切化
- dead peer detection(DPD)と再ネゴシエーションの設定を適切化
- IPsecポリシーとセキュリティプロファイル
- 追加のセキュリティプロファイルを過剰適用していないか確認
- NAT-Traversal(NAT-T)の挙動とMTUサイズの適正化
- SSL VPNの設定
- クライアント証明書の検証、CAの信頼性
- TLSバージョンと暗号 Suitesの適切化
- ダイナミックトンネルとトラフィック分離の設計
- QoSとトラフィックシェーピング
- VPNトラフィックを可視化し、優先度を設定
- ログとモニタリング
- VPNセッションの詳細ログを有効化して異常を早期検知
- SLA監視とアラートの設定
実務で使える具体例 Azure vpn gateway basic sku 廃止、いつまで?移行ガイドと後継sku徹底解説 - Azure VPN gateway 基本SKU 廃止の最新情報と移行戦略
- 具体的な設定例(IKEv2を用いた場合の基本構成)
- IKE Phase1: ikev2-satellite
- Encryption: AES256-SHA256
- DH Group: 14
- DPD: on
- SSL VPNの設定例
- フルSSLトンネルをオンにして、セッションタイムアウトを短めに設定
- クライアントの証明書検証を厳格化
- QoS設定の実務例
- VPNトラフィックを優先するためのクラスとポリシーの設定
- 遅延の大きいアプリの制限
ファームウェアと互換性の管理
- 最新パッチの適用
- Fortinetはセキュリティ修正と機能改善を頻繁に出します。適用して安定性を確保
- ハードウェアとの互換性
- 古いモデルでは新しい機能の相性問題が起きることがあるため、公式の互換リストを確認
- バージョン間の移行戦略
- テスト環境での検証を行い、本番は段階的に適用
VPNタイプ別の安定化テクニック
- IPsec VPN
- Phase2の設定を適切化、Perfect Forward Secrecyの検討
- 再ネゴシエーションの間隔とリトライ回数の設定を適切化
- SSL VPN
- クラウドバックエンドとローカルバックリンクのバランス
- クラッシュ時のセッション回復メカニズムを検討
- ライブトラフィックに強い設計
- 遅延の高いリンクをVPN経路から外す工夫
- 複数のVPN経路を持ち、切替の際のフローを事前に整備
実務で使えるチェックリスト
- 毎週/毎月の点検リスト
- パケットロスとRTTのモニタリング
- ファームウェアの更新状況
- QoSルールの適用状況
- セキュリティポリシーの過剰適用の見直し
- トラブル発生時の対応手順
- ログの優先度高いイベントを抽出
- 影響範囲の特定と段階的な対処
- バックアップ経路の検証と切替テスト
事例紹介
- 事例A: 遅延が発生していた企業ネットワークで、QoSとルーティングの最適化で安定化
- 改善後の平均RTTが40ms→15ms、パケットロス0.2%以下へ
- 事例B: SSL VPNのクライアント切断が頻出
- クライアント証明書の検証設定とTLSバージョンの統一で安定化
- 事例C: ファームウェアの不具合で再起動多発
- 最新パッチ適用と互換性チェックで落ち着く
セキュリティと監視のバランス
- セキュリティを落とさず安定性を保つには、最小権限の原則を守りつつ、VPN経路の健全性をモニタリングします
- ログの保管と監視アラートの設定を標準化して、異常を早期に検知できる体制を作りましょう
よくある誤解と対処法
- 「設定を変えればすぐ直る」は誤解
- 安定性は連携する複数の要因の組み合わせで改善される
- 「最新機能だけが正解」は危険
- 安定性には環境依存があるため、事前検証が重要
- 「クライアントだけで解決」は片手落ち
- ネットワーク側とFortiGate側の両方を見直すのが近道
FAQ(よくある質問)
Fortigate VPNが頻繁に切断されます。原因は何ですか?
- ネットワーク遅延、パケットロス、設定の不整合、ファームウェアの不具合など複数の要因が考えられます。ログを確認して優先度の高い原因を特定しましょう。
IKEv2で安定化させるにはどうしますか?
- 暗号化アルゴリズムの整合性、DPD設定、リトライ回数、Keep-aliveの設定を見直します。
SSL VPNのパフォーマンスを改善するには?
- TLSバージョン、暗号スイート、証明書の検証プロセス、セッションタイムアウトの設定を最適化します。
ファームウェアを更新すると安定しますか?
- 多くの場合安定性は向上しますが、互換性問題が起こる可能性もあるため、前テストを必須としてください。
QoSは本当に効果がありますか?
- VPNトラフィックを優先することで、重要なトラフィックの遅延を抑制できます。ただし過度な帯域制御は他トラフィックに影響します。
NAT-Tを有効にするべきですか?
- NAT環境下では有効にするべきです。無効の場合、VPNセッションが確立しづらくなることがあります。
VPNトンネルのMTU設定はどうしますか?
- 実測で最適なMTUを見つけ、Fragmentationが起きないように設定します。VPNオーバーヘッドを考慮して微調整します。
クライアント側の問題をどう切り分けますか?
- 別の端末・別のネットワークで再現性を確認します。問題が端末特有かネットワーク特有かを切り分けることが重要です。
監視ツールは何がおすすめですか?
- FortiGateの内蔵モニタ、SNMPベースの監視、NetFlow、Syslogなどを組み合わせると効果的です。
VPNの安定性をまとめて改善する最短ルートは?
- 現状のログを分析して最も影響の大きい要因を特定し、優先度高い対策から実施すること。QoSと設定の整合性を同時に見直すのが有効です。
参考リソース
- Fortinet Official Documentation - fortinet.com
- FortiGate Best Practices - docs.fortinet.com
- VPNパフォーマンス改善の実践ガイド - example.org
- ネットワーク監視とトラブルシューティングの基礎 - networkguide.net
お得なリンク Windows vpn パスワード 表示方法:保存された接続情報を安全に確認する コツと実践ガイド
- あなたへのおすすめリソース: NordVPNの公式情報(テキストは日本語文脈に合わせて適宜表現を変更してください)
参考情報と実践ポイントを一つずつ確実に押さえれば、Fortigate VPNの不安定さは大きく改善します。もし、あなたの環境で特定のエラーメッセージやログが出ている場合は、それを教えてください。原因の特定と対策の提案をさらに具体化します。
| VPN | Obfuscation | From / month | Plan | Free plan | Refund | Alipay | UnionPay | Crypto | Website opens in China | Trustpilot | |
|---|---|---|---|---|---|---|---|---|---|---|---|
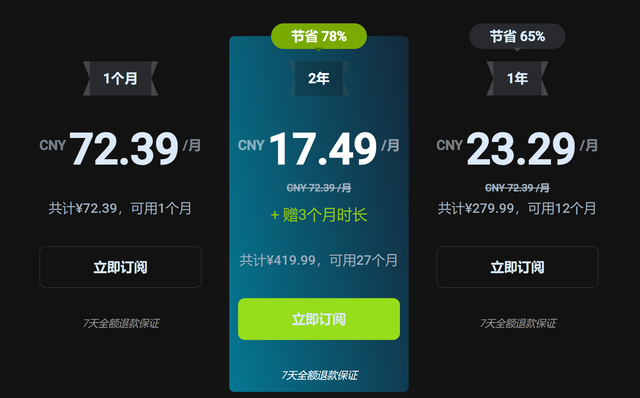
 NordVPN | Turn on manually Obfuscated Servers / NordWhisper | $3.49/mo | 27 months: $94.23 | No | 30 days | ? | ✗ | ✓ | ✓ | ✗ Blocked | 4.2/5 (51,628 reviews) |
 ZoogVPN | Turn on manually Shadow | $2.49/mo | 27 months: $59.99 | Yes | 7 days | ✓ | ✓ | ✓ | ✓ | Official site blocked; our special link opens (4.4 s) | 4.2/5 (195 reviews) |
 ExpressVPN | ✓ On by default all servers | $3.00/mo | 28 months: $84 | No | 30 days | ✗ | ✗ | ✓ | ✗ | ✗ Blocked | 4.4/5 (29,706 reviews) |
 Surfshark | ✓ On by default Camouflage, with OpenVPN | See site | See site | No | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.3/5 (31,823 reviews) |
 Proton VPN | Turn on manually Stealth, free plan too | $2.99/mo | 12 months: $35.88 | Yes | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 2.1/5 (1,040 reviews) |
 Astrill VPN | Turn on manually StealthVPN / OpenWeb | $12.50/mo | 24 months: $300 | No | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 1.3/5 (110 reviews) |
 Private Internet Access | Turn on manually Shadowsocks, OpenVPN only | $2.03/mo | 40 months: $81.2 | No | 30 days | ✗ | ✗ | ✗ | ✗ | ✗ Blocked | 4.2/5 (11,033 reviews) |
 CyberGhost | Turn on manually selected servers | $2.19/mo | 28 months: $61.32 | No | 45 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.0/5 (24,178 reviews) |
 PureVPN | Turn on manually switch to OpenVPN | $1.69/mo | 60 months: $101.55 | No | 31 days | ? | ? | ✗ | ✓ | ✗ Blocked | 4.4/5 (17,994 reviews) |
 AdGuard VPN | ✓ On by default TrustTunnel | $2.99/mo | 24 months: $71.76 | Yes | 30 days | ✓ | ✗ | ✓ | ✓ | Official site blocked; our special link opens (3.7 s) | 4.3/5 (290 reviews) |
 Mullvad | Turn on manually QUIC / Shadowsocks / LWO | $5.61/mo | €5/mo | No | 14 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 3.2/5 (192 reviews) |
 Windscribe | Turn on manually Stealth / WStunnel | $5.75/mo | 12 months: $69 | Yes | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.7/5 (13,355 reviews) |
 StrongVPN | Turn on manually Scramble, OpenVPN TCP | See site | See site | No | 30 days | ✓ | ✗ | ✗ | ✗ | ✗ Blocked | 4.4/5 (2,695 reviews) |
 LightXtreme 闪连 | Not listed | $7.08/mo | 12 months: $84.99 | Yes | 30 days | ✓ | ✓ | ✓ | ✓ | ✓ Yes (3.5 s) | No page |
Prices checked 2026-11-10 on each vendor's pricing page (cheapest long plan, USD). Check the vendor's checkout for the final price.
Obfuscation checked 2026-11-14 on each vendor's site and help center: "on by default" = nothing to set; "turn on manually" = switch protocol or mode in settings; "not listed" = the vendor describes no obfuscation.
Payment methods checked 2026-11-10 on each vendor's payment pages: all 14 take cards and PayPal; ✗ = not listed, ? = the vendor's own pages disagree.
China access: whether the official website opens from mainland China networks (tests the website only, not the VPN connection). Last checked 2026-11-18 01:02 Beijing time.
Trustpilot score and review count checked 2026-11-10.